Mengapa Manusia Sering Menjadi Pintu Masuk Serangan Siber
Investasi keamanan siber di banyak organisasi umumnya tertuju pada perangkat, jaringan, dan sistem. Perlindungan teknis memang penting, tetapi pelaku kejahatan siber sering memilih jalan yang lebih mudah, yaitu meyakinkan orang di dalam organisasi agar membukakan pintu. Pendekatan ini dikenal sebagai social engineering. Karena sasarannya adalah kebiasaan dan penilaian manusia, serangan semacam ini dapat berhasil sekalipun sistem yang dipakai sudah tertata dengan baik. Memahami cara kerjanya menjadi langkah awal yang realistis bagi perusahaan, eksekutif, maupun individu.
Manipulasi Psikologis tanpa Membobol Sistem
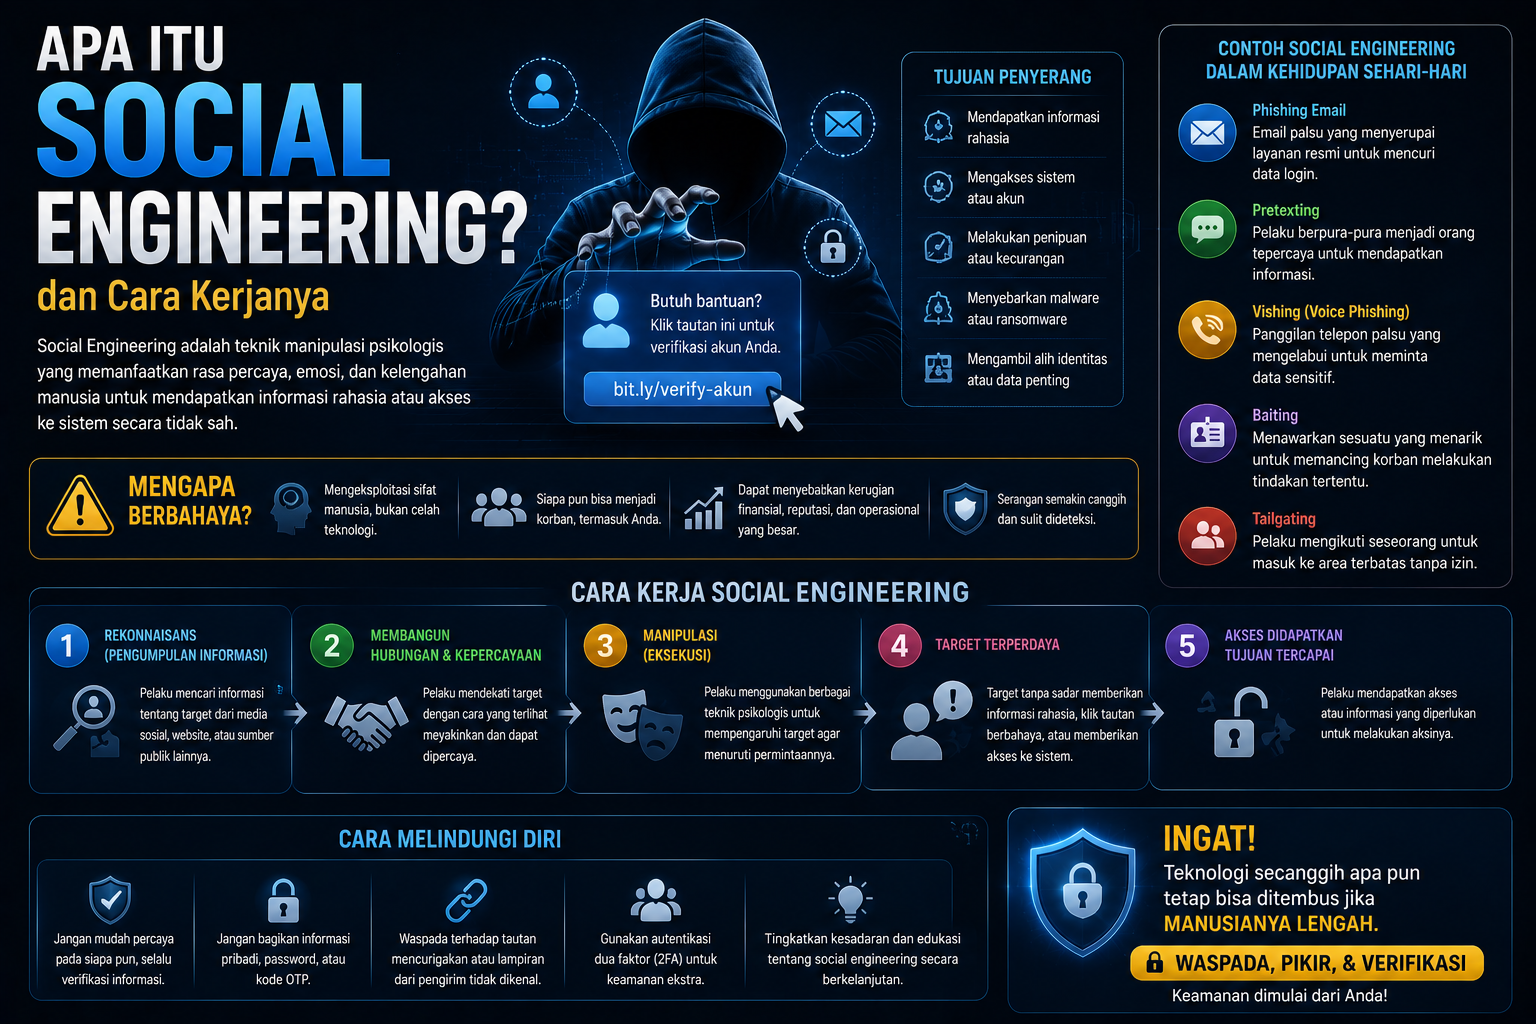
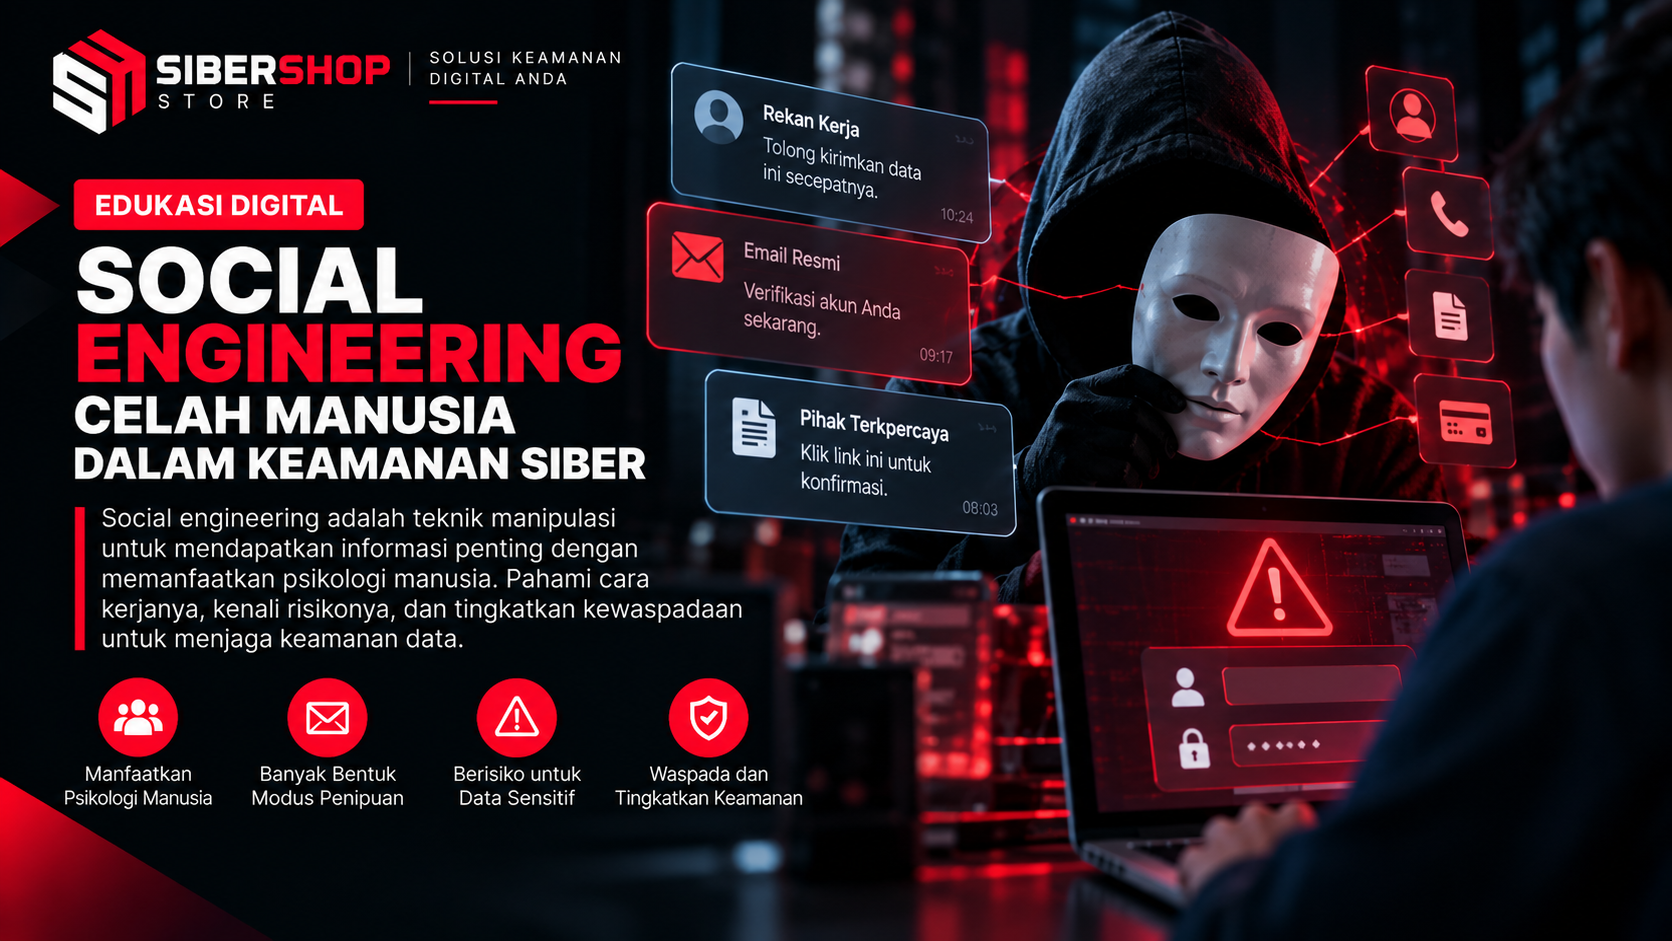
Social engineering adalah rangkaian teknik manipulasi psikologis yang membuat korban menyerahkan akses, informasi, atau persetujuan secara sukarela. Pelaku tidak perlu mencari celah pada perangkat lunak atau memecahkan kata sandi dengan peralatan khusus. Cukup dengan satu percakapan yang meyakinkan, korban dapat memberikan kode verifikasi, membuka tautan, atau menyetujui permintaan yang tampak wajar. Sifat sukarela inilah yang membuat jenis serangan ini sulit dideteksi oleh sistem otomatis, karena tindakan yang dilakukan korban tercatat sebagai aktivitas pengguna yang sah.
Bentuknya beragam, mulai dari pesan singkat, surel, panggilan telepon, hingga percakapan di aplikasi pesan yang meniru rekan kerja atau atasan. Pelaku biasanya menyamar sebagai pihak yang memang layak dipercaya, seperti bagian keuangan, vendor, petugas layanan, atau pimpinan perusahaan. Dalam banyak kasus, korban baru menyadari kejanggalan setelah tindakan dilakukan dan akses sudah berpindah tangan. Karena itu, pembahasan tentang social engineering tidak bisa dibatasi pada urusan teknis semata, melainkan juga menyangkut budaya kerja dan cara orang mengambil keputusan.
Kepercayaan, Urgensi, Otoritas, dan Rasa Takut
Ada empat pemicu psikologis yang paling sering dimanfaatkan pelaku. Kepercayaan dibangun lewat kesan akrab, misalnya dengan menyebut nama rekan kerja atau proyek yang sedang berjalan. Urgensi diciptakan dengan batas waktu yang sempit sehingga korban merasa tidak sempat memeriksa ulang. Otoritas dipakai dengan mengatasnamakan atasan, instansi, atau pihak berwenang, sedangkan rasa takut dimunculkan lewat ancaman pemblokiran akun, denda, atau masalah hukum.
Banyak orang mengira korban social engineering adalah mereka yang kurang paham teknologi. Kenyataannya, karyawan berpengalaman dan eksekutif yang akrab dengan perangkat digital pun tetap bisa terjebak, terutama ketika sedang sibuk, berada di bawah tekanan, atau menerima permintaan yang tampak datang dari orang yang dikenal. Pelaku sengaja memilih momen ketika perhatian korban terbagi. Kecakapan teknis tidak otomatis menjadi pelindung, sebab yang diserang adalah naluri sosial yang dimiliki semua orang, yaitu keinginan untuk membantu, menaati atasan, dan menghindari masalah.
Data Pribadi sebagai Bahan Baku Skenario
Manipulasi akan jauh lebih meyakinkan bila pelaku membawa detail yang akurat. Di sinilah data pribadi yang tersebar di internet berperan sebagai bahan baku. Informasi seperti jabatan, nomor kontak, lingkar rekan kerja, kebiasaan perjalanan, hingga relasi keluarga dapat dirangkai menjadi skenario yang tampak sah. Pesan yang menyebut nama atasan langsung, menyinggung agenda kantor, atau mengaku sebagai kerabat yang sedang mengalami kesulitan akan terasa jauh lebih masuk akal dibanding pesan generik.
Data tersebut tidak selalu berasal dari kebocoran besar. Sering kali ia terkumpul dari profil media sosial, direktori bisnis, daftar kontak yang disalin aplikasi pihak ketiga, situs pengumpul data, dan arsip berita lama yang masih mudah ditemukan lewat mesin pencari. Setiap potongan terlihat sepele bila berdiri sendiri, tetapi ketika digabungkan, ia membentuk gambaran lengkap tentang siapa yang bisa dihubungi, dengan cara apa, dan atas nama siapa. Itulah sebabnya perlindungan privasi dan keamanan siber tidak dapat dipisahkan. Semakin sedikit bahan yang tersedia bagi pelaku, semakin sulit mereka menyusun cerita yang meyakinkan.
Risiko bagi Bisnis dan Reputasi
Bagi bisnis, dampak social engineering dapat merambat ke banyak lini. Pengambilalihan akun surel, media sosial, atau sistem internal dapat terjadi hanya karena satu orang memberikan akses kepada pihak yang salah. Pelaku juga dapat melakukan penipuan yang mengatasnamakan perusahaan, misalnya meminta pembayaran kepada mitra dan pelanggan dengan menggunakan identitas yang tampak resmi. Kerugian finansial, gangguan operasional, dan kewajiban menangani insiden menjadi beban yang harus ditanggung secara bersamaan.
Dampak yang sering terlambat disadari adalah kerusakan reputasi setelah insiden. Pelanggan dan mitra mungkin bertanya apakah perusahaan mampu menjaga data dan komunikasinya sendiri. Unggahan, tangkapan layar, atau pemberitaan tentang kejadian tersebut dapat bertahan lama di mesin pencari dan memengaruhi penilaian pihak yang belum pernah berurusan langsung dengan perusahaan. Karena itu, penanganan insiden sebaiknya mencakup pemulihan akses sekaligus pengelolaan jejak digital yang muncul setelahnya.
Membangun Budaya Verifikasi
Pencegahan yang efektif dimulai dari kebiasaan, bukan dari alat tambahan. Budaya verifikasi berarti setiap permintaan yang menyangkut uang, akses, atau data sensitif dikonfirmasi melalui saluran kedua yang sudah dikenal, terlepas dari siapa yang tampak memintanya. Kebiasaan ini perlu berlaku untuk semua level, termasuk pimpinan, agar tidak ada permintaan yang dianggap kebal dari pemeriksaan. Organisasi yang menormalkan sikap bertanya ulang akan lebih sulit dimanipulasi karena pelaku kehilangan faktor urgensi yang menjadi senjata utamanya.
Langkah kedua adalah membatasi data yang dapat diakses publik. Peninjauan berkala atas informasi pribadi dan korporat yang beredar, serta penghapusan data yang tidak lagi relevan atau dipublikasikan tanpa persetujuan, akan mempersempit bahan yang bisa dipakai pelaku. Langkah ketiga adalah menyediakan jalur pelaporan internal yang jelas, sehingga karyawan yang merasa curiga atau sudah terlanjur menanggapi pesan mencurigakan dapat melapor tanpa takut disalahkan. Laporan yang masuk lebih awal memberi waktu bagi perusahaan untuk membatasi dampak. Pendekatan ini tidak menjanjikan kekebalan penuh, tetapi menurunkan peluang keberhasilan serangan secara nyata.
Hubungi Kami
Hubungi Kami melalui kontak resmi.