Ketika Kebocoran Data Berawal dari Mitra Bisnis
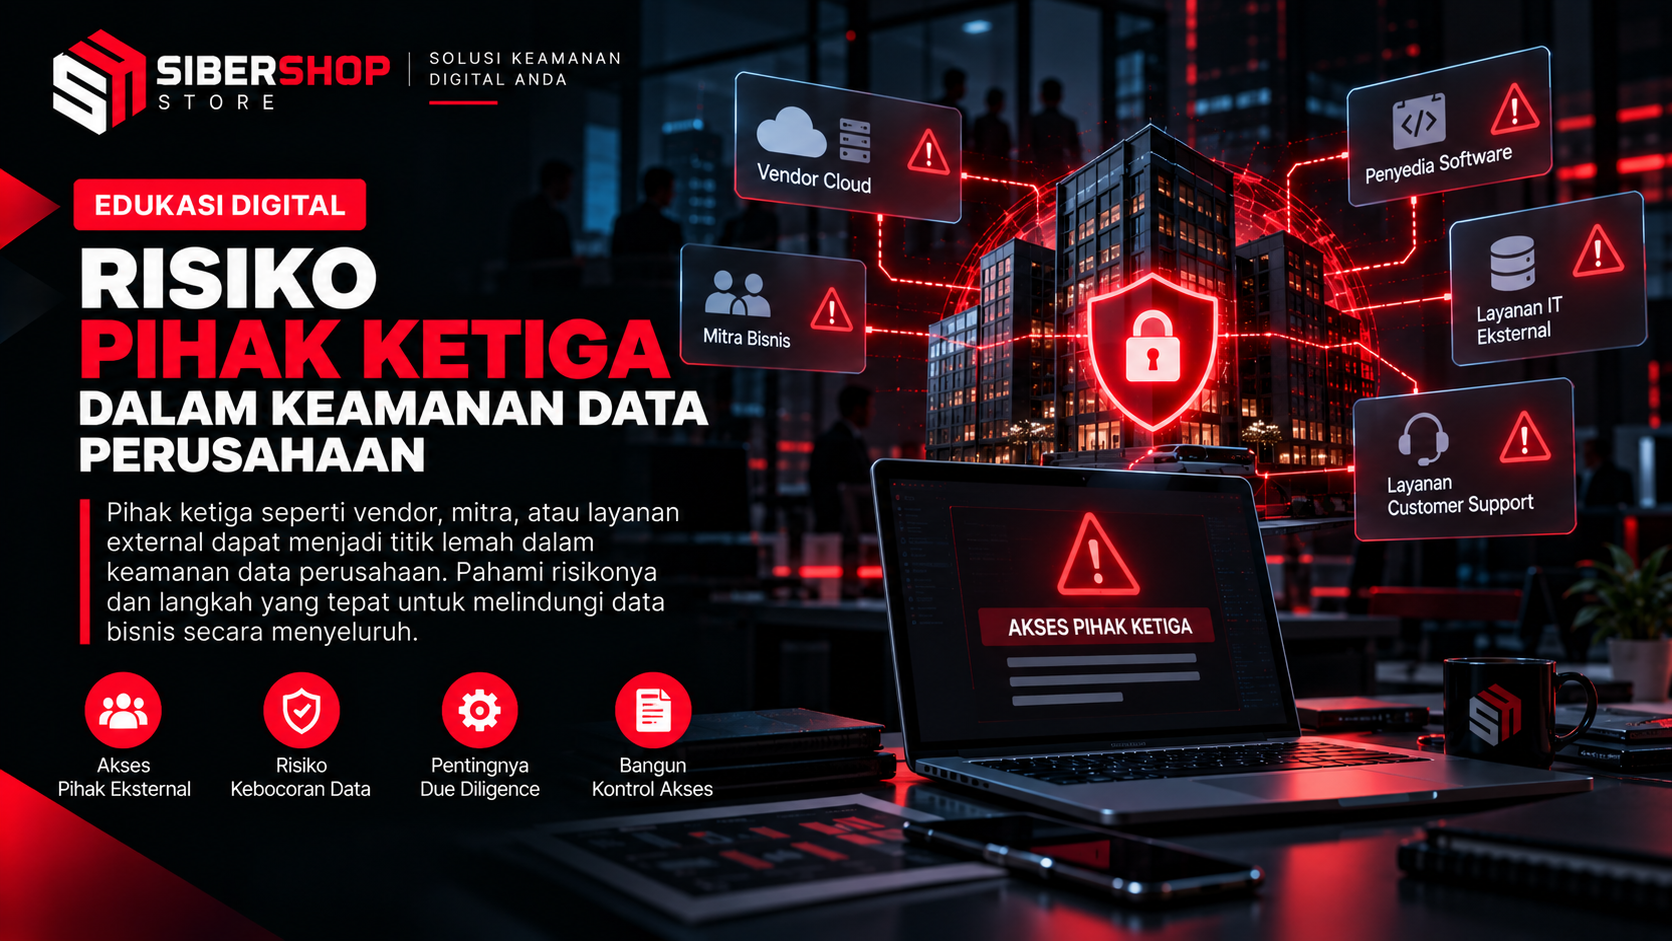
Banyak perusahaan sudah menaruh perhatian pada keamanan sistem internalnya, mulai dari pengelolaan kata sandi hingga pembatasan perangkat kerja. Namun data perusahaan jarang hanya berada di satu tempat. Data itu mengalir ke vendor, agensi, penyedia aplikasi, dan pekerja lepas yang membantu operasional sehari-hari. Setiap aliran tersebut menciptakan risiko pihak ketiga yang sering luput dari perhatian pimpinan. Artikel ini membahas mengapa risiko itu penting, di mana titik rawannya, dan bagaimana pimpinan dapat menyikapinya dari sisi tata kelola.
Mitra Memegang Data yang Nilainya Sama
Vendor IT biasanya memegang akses ke server, basis data, atau sistem administrasi. Agensi digital mengelola akun media sosial, situs web, dan data kampanye yang memuat informasi pelanggan. Penyedia aplikasi menyimpan data operasional di platform miliknya, sementara pekerja lepas sering menerima berkas kerja yang berisi informasi internal. Semua data tersebut sama berharganya dengan data yang disimpan di sistem sendiri. Bedanya, perusahaan tidak dapat mengawasi langsung bagaimana data itu disimpan, dibuka, dan dibagikan lagi oleh pihak yang menerimanya.
Kondisi ini diperparah oleh kenyataan bahwa standar keamanan setiap mitra berbeda. Perusahaan besar mungkin punya prosedur yang ketat, tetapi mitra kecil yang bekerja cepat sering mengutamakan kemudahan akses ketimbang kehati-hatian. Ketika satu mitra memegang akses ke beberapa klien sekaligus, ia juga menjadi sasaran yang menarik bagi pihak yang berniat jahat. Pelaku tidak perlu menembus pertahanan perusahaan yang kuat jika pintu belakang melalui mitra lebih mudah dibuka. Inilah sebabnya keamanan data tidak bisa dibatasi pada batas jaringan perusahaan semata.
Reputasi Ikut Menanggung Insiden di Luar Sistem
Dari sudut pandang publik, tidak ada perbedaan antara kebocoran yang terjadi di server perusahaan dan kebocoran yang terjadi di sisi mitra. Pelanggan melihat bahwa data mereka diserahkan kepada perusahaan tersebut, sehingga perusahaan itulah yang dimintai pertanggungjawaban. Klien korporasi akan mempertanyakan kehati-hatian dalam memilih rekan kerja, dan investor akan menilai kualitas pengendalian risiko yang dijalankan pimpinan. Penjelasan bahwa insiden terjadi di pihak lain jarang diterima sebagai pembelaan yang memadai.
Dampaknya langsung terasa pada reputasi digital. Pemberitaan, unggahan di media sosial, dan hasil pencarian tentang insiden tersebut dapat menempel pada nama perusahaan dalam waktu lama. Kepercayaan yang dibangun bertahun-tahun bisa tergerus dalam hitungan hari, sementara proses memulihkannya memakan waktu jauh lebih panjang. Karena itu, risiko pihak ketiga seharusnya dibahas di ruang rapat pimpinan dan tidak hanya diserahkan kepada tim teknis.
Titik Rawan yang Paling Sering Terlewat
Salah satu titik rawan yang umum adalah akses yang tidak dicabut setelah kontrak berakhir. Proyek selesai dan hubungan kerja berhenti, tetapi akun dan izin masuk milik mitra tetap aktif karena tidak ada yang bertugas menutupnya. Akses yang terbengkalai seperti ini bisa disalahgunakan bertahun-tahun kemudian, baik oleh mitra itu sendiri maupun oleh pihak lain yang berhasil mengambil alih akunnya. Perusahaan sering baru menyadarinya ketika insiden sudah terjadi.
Titik rawan berikutnya adalah akun bersama yang dipakai beberapa orang di sisi mitra. Ketika satu akun digunakan banyak pihak, jejak siapa yang melakukan apa menjadi kabur, dan pengamanannya bergantung pada orang yang paling lalai. Ada pula kebiasaan mitra menyimpan data klien lebih lama dan lebih banyak daripada yang dibutuhkan, misalnya berkas proyek lama yang tidak pernah dihapus. Semakin banyak data yang tersimpan di banyak tempat, semakin besar peluang data itu bocor. Masalah mendasarnya sering terletak pada perjanjian kerja sama yang tidak memuat ketentuan keamanan sama sekali, sehingga kewajiban mitra tidak pernah jelas sejak awal.
Pendekatan Tata Kelola bagi Pimpinan
Langkah pertama adalah memetakan mitra mana saja yang memegang data atau akses, serta jenis data yang mereka pegang. Banyak perusahaan terkejut ketika daftar ini disusun karena jumlahnya jauh melebihi perkiraan. Pemetaan memungkinkan pimpinan menentukan mitra mana yang berisiko tinggi dan perlu perhatian lebih. Tanpa gambaran ini, keputusan keamanan hanya bersifat dugaan.
Langkah berikutnya adalah membatasi akses sesuai kebutuhan kerja. Mitra hanya perlu menerima akses yang dibutuhkan untuk tugasnya, dalam jangka waktu yang jelas, dan dengan akun atas nama individu. Kontrak kerja sama sebaiknya memuat klausul keamanan data, kewajiban melaporkan insiden dalam batas waktu yang disepakati, serta ketentuan pengembalian atau penghapusan data saat hubungan kerja berakhir. Peninjauan berkala diperlukan agar daftar mitra, hak akses, dan kepatuhan terhadap klausul tetap sesuai dengan keadaan terkini. Pendekatan ini tidak menghapus risiko sepenuhnya, tetapi membuat perusahaan lebih siap dan lebih mudah mempertanggungjawabkan langkah yang diambil.
Bila Data Telanjur Tersebar Setelah Insiden
Tidak semua insiden dapat dicegah, dan ada kalanya data atau konten merugikan sudah telanjur beredar di internet. Pada tahap itu, penanganan memerlukan pendampingan profesional yang memahami jalur pelaporan resmi pada platform maupun mekanisme hukum yang tersedia. Prosesnya bergantung pada kebijakan masing-masing platform dan keputusan pihak berwenang, sehingga hasil penghapusan tidak dapat dijanjikan. Yang dapat dilakukan adalah menyusun bukti dengan rapi, menempuh jalur yang sesuai, dan menjaga komunikasi perusahaan tetap konsisten selama proses berjalan.
Hubungi Kami
Hubungi Kami melalui kontak resmi.