Ketika Akses Sah Menjadi Pintu Kebocoran Data
Pembicaraan tentang keamanan data perusahaan sering berhenti pada sosok peretas dari luar yang menembus sistem pertahanan. Gambaran itu tidak salah, tetapi belum lengkap. Ada satu kelompok risiko yang jarang dibahas karena berada di dalam lingkaran kepercayaan organisasi, yaitu karyawan, mantan karyawan, dan mitra yang masih memegang akses. Risiko ini dikenal sebagai insider threat. Artikel ini membahasnya dari sisi tata kelola akses dan dampaknya bagi reputasi perusahaan.
Memahami Tiga Wajah Insider Threat
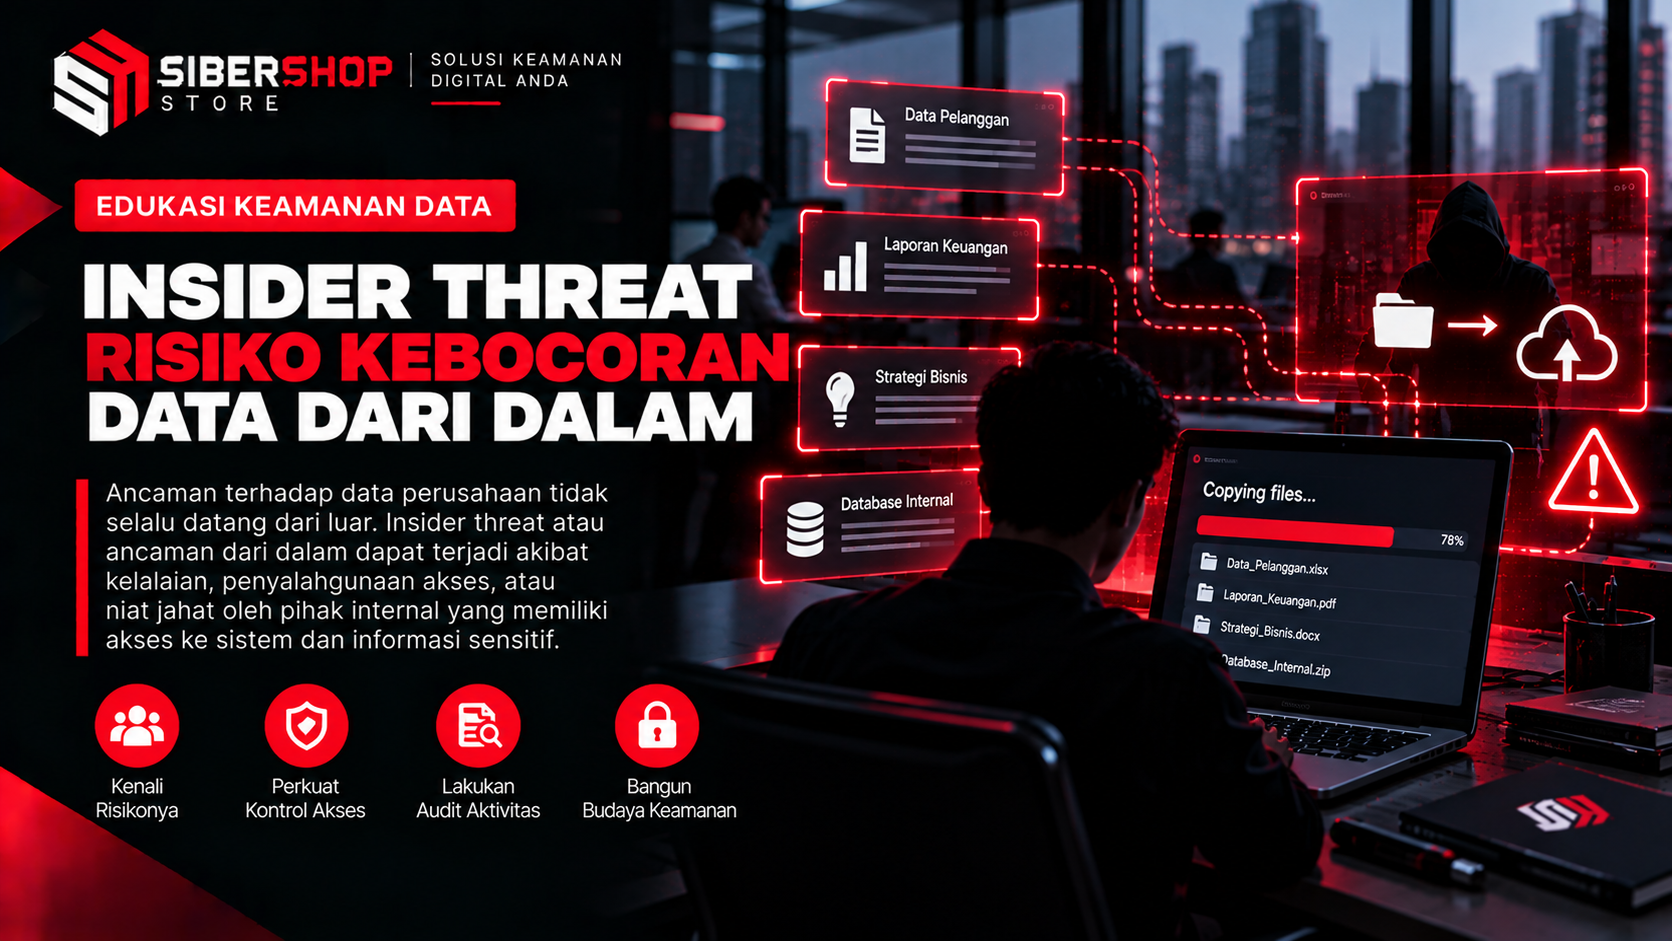
Insider threat adalah risiko keamanan yang bersumber dari pihak yang memiliki akses sah terhadap sistem, data, atau dokumen organisasi. Pihak tersebut bisa karyawan tetap, pekerja kontrak, mantan karyawan yang aksesnya belum ditutup, maupun mitra dan vendor. Istilah ini tidak otomatis berarti niat jahat, sebab sumber insiden sangat beragam. Pemahaman yang jernih membantu perusahaan memilih respons yang sesuai.
Kategori pertama adalah kelalaian tidak sengaja. Contohnya dokumen internal terkirim ke penerima yang salah, berkas dibagikan lewat tautan terbuka, atau perangkat kerja hilang tanpa dilaporkan. Kategori kedua adalah penyalahgunaan akses yang disengaja, misalnya ketika seseorang menyalin data klien untuk kepentingan pribadi atau membawanya ke pesaing. Kategori ketiga adalah akun internal yang dikuasai pihak luar, ketika kredensial karyawan dicuri dan dipakai seolah-olah pemilik akun yang sedang bekerja. Ketiganya berbeda dalam motif, tetapi sama dalam satu hal, yaitu insiden berjalan melalui pintu yang memang sudah terbuka.
Mengapa Ancaman Ini Sulit Dikenali
Ancaman dari luar biasanya meninggalkan tanda yang janggal, seperti upaya masuk yang berulang atau lalu lintas data yang tidak lazim. Insider threat berbeda karena aktivitasnya tampak seperti pekerjaan sehari-hari. Orang yang membuka folder, mengunduh berkas, atau mengakses data pelanggan melakukannya dengan akses yang diberikan perusahaan sendiri. Tanpa pembanding yang jelas, tindakan itu tidak menimbulkan kecurigaan.
Kesulitan bertambah karena banyak organisasi belum memiliki gambaran tentang pola kerja yang wajar untuk setiap peran. Tanpa gambaran itu, aktivitas yang menyimpang sulit dibedakan dari kebutuhan pekerjaan yang sah. Pada kasus akun yang dikuasai pihak luar, pelaku memanfaatkan identitas karyawan yang dipercaya sehingga jejaknya menyatu dengan aktivitas harian. Akibatnya, insiden sering baru diketahui setelah data muncul di tempat yang tidak semestinya atau setelah pihak lain menghubungi perusahaan. Pada titik itu, kerugian reputasi sudah mulai berjalan.
Titik Rawan dalam Tata Kelola Akses
Titik rawan yang pertama adalah akses yang berlebihan. Dalam praktiknya, karyawan sering menerima hak akses lebih luas daripada yang dibutuhkan karena proses pemberian akses dibuat serba cepat. Seiring waktu, akses itu menumpuk dan tidak pernah ditinjau ulang. Semakin luas akses seseorang, semakin besar pula dampak yang timbul ketika akses itu disalahgunakan atau jatuh ke tangan yang salah. Kondisi ini membuat satu kekeliruan kecil dapat berkembang menjadi insiden yang serius.
Titik rawan kedua adalah akun bersama. Satu akun yang dipakai beberapa orang membuat perusahaan tidak bisa memastikan siapa melakukan apa, sehingga penelusuran setelah insiden menjadi kabur. Kebiasaan ini umum pada akun media sosial resmi, layanan berlangganan, dan folder penyimpanan tim. Ketika terjadi masalah, tidak ada pihak yang dapat dimintai penjelasan secara pasti. Akun bersama juga mempersulit pencabutan akses karena kata sandi harus diganti dan dibagikan ulang kepada semua pengguna.
Titik rawan ketiga adalah akses yang tidak dicabut saat karyawan keluar atau berpindah posisi. Mantan karyawan yang akunnya masih aktif adalah celah yang kerap luput karena urusan administrasi kepegawaian dan urusan akses dikelola oleh bagian yang berbeda. Hal serupa terjadi pada karyawan yang dimutasi, yang membawa serta akses dari posisi lama. Mitra dan vendor yang proyeknya sudah selesai pun sering masih memegang akses karena tidak ada yang merasa bertanggung jawab menutupnya. Celah semacam ini bisa bertahan bertahun-tahun tanpa disadari.
Dampak bagi Reputasi Perusahaan
Dampak insider threat jarang berhenti pada kehilangan data. Ketika data pribadi pelanggan atau karyawan bocor, perusahaan menghadapi pertanyaan tentang kemampuannya menjaga amanah. Dokumen internal seperti rencana bisnis, kontrak, atau korespondensi yang beredar di luar kendali dapat menimbulkan salah tafsir dan memberi bahan bagi pihak yang ingin menyudutkan perusahaan. Informasi semacam itu mudah tersalin dan menyebar di berbagai platform, sehingga penanganannya menuntut waktu dan ketelitian.
Pada tahap berikutnya, kepercayaan menjadi taruhan. Klien yang datanya terpapar dapat mempertimbangkan ulang hubungan kerja, mitra menjadi lebih berhati-hati, dan investor menilai kembali kualitas tata kelola perusahaan. Kebocoran yang berasal dari dalam sering dipandang lebih serius karena menimbulkan kesan bahwa kontrol internal tidak berjalan. Jejak pemberitaan dan unggahan tentang insiden juga dapat bertahan lama di mesin pencari, sehingga memengaruhi persepsi jauh setelah masalah teknis diselesaikan. Pertimbangan ini bersifat umum tentang reputasi digital dan bukan janji mengenai kemampuan menghapus konten tertentu. Karena itu, reputasi perlu dipandang sebagai bagian dari risiko yang dikelola sejak awal.
Pencegahan Lewat Kebijakan dan Budaya Kerja
Pencegahan dimulai dari kebijakan, bukan dari perangkat. Prinsip pembatasan akses sesuai kebutuhan menjadikan setiap orang hanya memegang akses yang relevan dengan tugasnya, dan peninjauan berkala memastikan akses itu tetap sesuai ketika peran berubah. Akun pribadi untuk setiap pengguna menjaga akuntabilitas, sementara pencatatan aktivitas membantu perusahaan memahami apa yang terjadi bila ada insiden. Kebijakan ini perlu ditulis dengan jelas dan diketahui oleh seluruh pihak yang memegang akses.
Proses offboarding yang disiplin sama pentingnya. Penutupan akses sebaiknya menjadi bagian baku dari keluarnya karyawan, mutasi, dan berakhirnya kontrak mitra, dengan penanggung jawab yang jelas dan waktu pelaksanaan yang pasti. Pengembalian perangkat dan penyerahan akun resmi, terutama akun media sosial dan layanan perusahaan lainnya, harus tercatat. Tanpa disiplin ini, kebijakan sebaik apa pun akan memiliki celah.
Aspek terakhir adalah budaya kerja. Karyawan yang memahami nilai data dan konsekuensi kelalaian cenderung lebih berhati-hati dan lebih berani melapor ketika menyadari ada kekeliruan. Pelatihan kesadaran keamanan sebaiknya disampaikan dengan bahasa yang dekat dengan pekerjaan sehari-hari, bukan sekadar daftar larangan. Suasana kerja yang tidak menyalahkan secara berlebihan mendorong pelaporan lebih awal, dan pelaporan lebih awal memperkecil dampak. Bila insiden sudah terlanjur memunculkan data atau dokumen perusahaan di ruang publik, langkah umum yang lazim ditempuh organisasi adalah mendokumentasikan insiden secara rinci, mencatat waktu serta sumber temuan, dan memberi tahu pihak internal maupun pihak lain yang terkait sesuai kebutuhan.
Hubungi Kami
Hubungi Kami melalui kontak resmi untuk konsultasi mengenai tata kelola akses atau respons insiden.