Ransomware Bukan Sekadar Sistem yang Terkunci
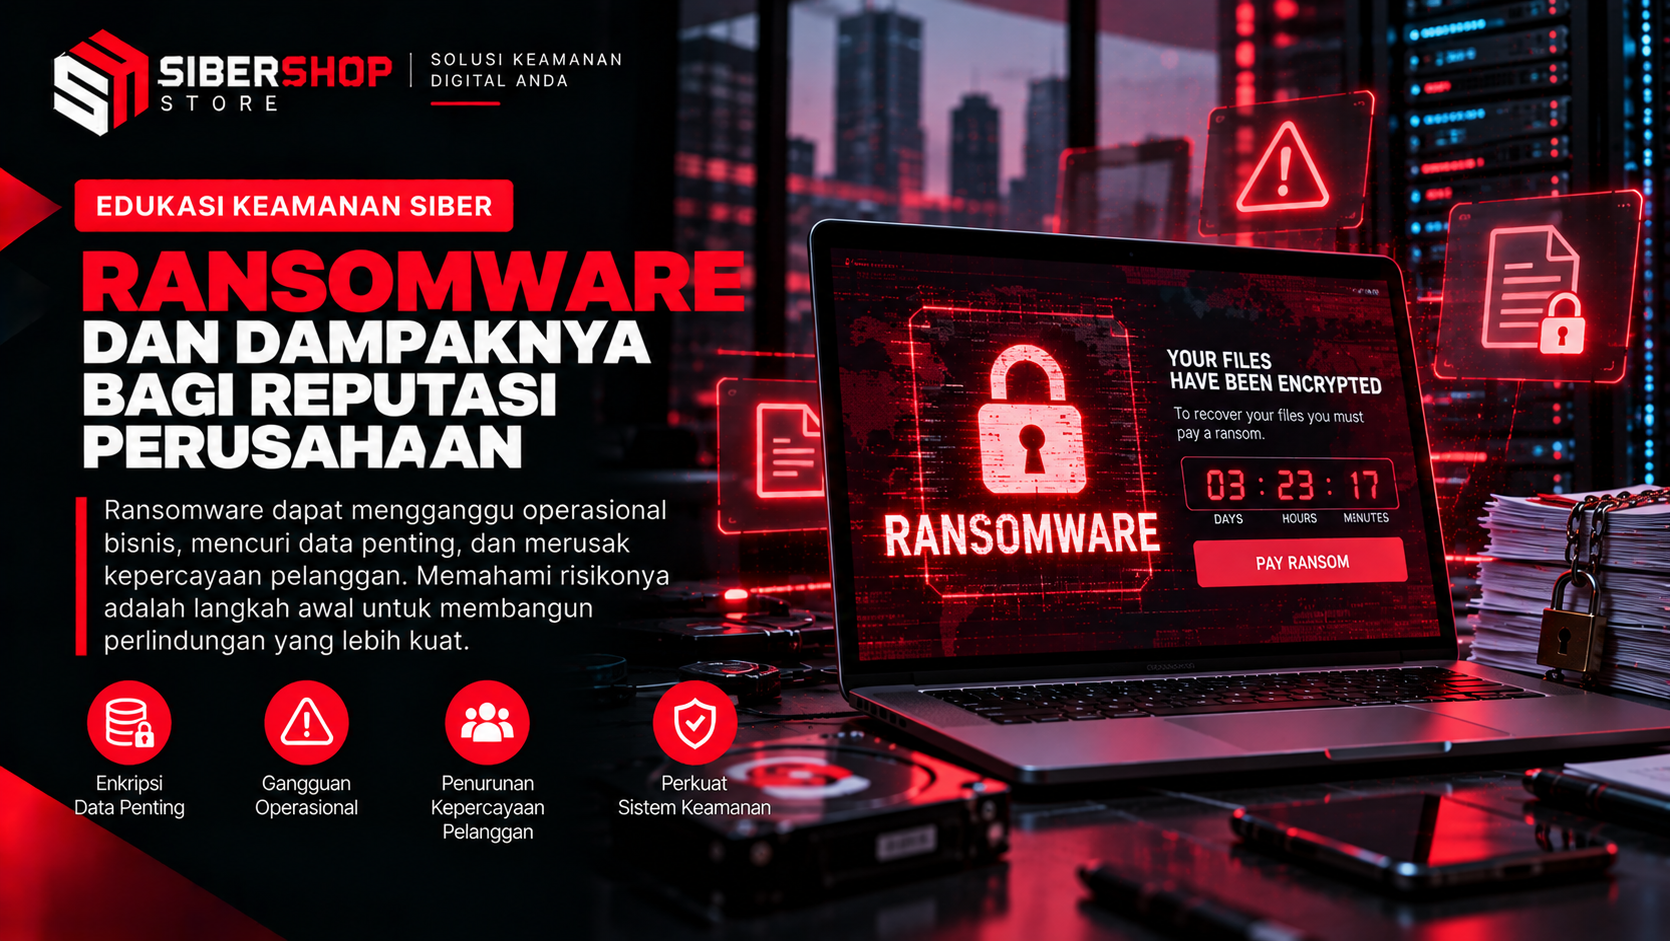
Ransomware adalah jenis perangkat lunak berbahaya yang mengunci akses ke sistem atau data milik sebuah organisasi, lalu pelaku meminta tebusan sebagai syarat pemulihan. Bagi banyak perusahaan, serangan ini awalnya dipahami sebagai gangguan teknis yang menjadi urusan tim IT. Pandangan itu tidak keliru, tetapi belum lengkap. Sistem yang terkunci hanyalah lapisan pertama dari persoalan, sebab di baliknya ada operasional yang terhenti, data klien yang terancam, dan citra perusahaan yang mulai dipertanyakan.
Pemulihan sistem biasanya diukur dalam hitungan hari atau minggu, sedangkan pemulihan kepercayaan dapat berlangsung jauh lebih lama. Klien yang pernah menerima pemberitahuan insiden akan mengingatnya ketika tiba waktu memperpanjang kontrak. Mitra bisnis akan menimbang ulang seberapa aman berbagi informasi dengan perusahaan tersebut. Publik dan media cenderung menilai perusahaan dari cara menghadapi krisis, bukan hanya dari fakta bahwa serangan terjadi. Karena itu, ransomware layak dibaca sebagai krisis reputasi yang kebetulan dimulai dari sisi teknis.
Ancaman Penyebaran Data sebagai Tekanan Tambahan
Sebagian pelaku tidak hanya mengunci data, tetapi juga menyalinnya lebih dulu. Dengan salinan itu, mereka dapat mengancam akan menyebarkan informasi ke publik apabila tebusan tidak dibayar. Tekanan ini membuat perusahaan yang sudah memiliki cadangan data tetap berada dalam posisi sulit, karena persoalannya bergeser dari akses menuju kerahasiaan. Data pribadi pelanggan, data karyawan, dan dokumen internal menjadi alat tawar di tangan pelaku.
Begitu data dipublikasikan di forum, situs milik pelaku, atau kanal pesan, penyebarannya sulit dikendalikan. Salinan dapat dipindahkan, diunggah ulang, dan dikutip pihak lain sehingga membentuk jejak yang bertahan lama. Jejak itu bisa muncul pada hasil pencarian ketika nama perusahaan diketik, dan dapat dibaca oleh calon klien, calon investor, maupun pencari kerja. Dampak reputasinya tidak berhenti pada hari insiden diumumkan, melainkan menempel pada identitas digital perusahaan dalam waktu yang panjang. Penanganannya pun memerlukan pemantauan yang cermat, bukan satu kali tindakan.
Pertanyaan yang Menunggu Setelah Insiden
Setelah insiden diketahui, pertanyaan datang dari berbagai arah. Klien ingin tahu apakah data mereka ikut terdampak, apa yang sedang dikerjakan perusahaan, dan kapan kabar berikutnya akan disampaikan. Mitra mempertanyakan keamanan integrasi sistem dan pertukaran dokumen yang selama ini berjalan. Media dan publik menanyakan penyebab, cakupan dampak, serta pihak yang bertanggung jawab. Semua pertanyaan itu wajar dan sebaiknya dijawab dengan informasi jujur yang sudah terverifikasi.
Diam sering dianggap pilihan aman, padahal sikap itu justru membuka ruang bagi spekulasi. Ketika perusahaan tidak bersuara, kabar akan datang dari pelaku, forum, atau pihak lain yang belum tentu akurat. Komunikasi yang berubah ubah juga merusak kepercayaan, misalnya pernyataan awal yang menyebut tidak ada data terdampak lalu direvisi beberapa hari kemudian. Konsistensi pesan, kejelasan jadwal pembaruan, dan satu pintu informasi membantu pihak luar merasa bahwa perusahaan mengendalikan situasi. Kepercayaan dinilai dari ketenangan dan keterbukaan itu, bukan dari ketiadaan masalah.
Kesalahan yang Sering Terjadi Setelah Serangan
Kesalahan pertama adalah menganggap insiden selesai ketika sistem kembali menyala. Padahal data yang sudah disalin pelaku masih bisa muncul belakangan, dan klien yang cemas tetap membutuhkan kepastian. Perusahaan yang menutup kasus terlalu cepat sering terkejut ketika informasi internalnya beredar beberapa pekan kemudian. Pada saat itu tim biasanya sudah kembali ke pekerjaan rutin sehingga tidak ada yang mengawasi.
Kesalahan kedua adalah tidak memantau penyebaran data setelahnya. Tanpa pemantauan, perusahaan baru mengetahui kebocoran dari pesan pelanggan atau pertanyaan wartawan, yaitu saat posisi komunikasinya paling lemah. Kesalahan ketiga adalah tidak menyiapkan penanggung jawab komunikasi sebelum krisis datang. Akibatnya, pernyataan disusun tergesa gesa, disetujui terlalu banyak pihak, dan berbeda nada antara satu kanal dengan kanal lain. Ketiganya bersumber dari satu hal yang sama, yaitu memandang ransomware sebagai urusan teknis semata.
Pencegahan dari Sisi Tata Kelola
Pencegahan yang efektif dimulai dari keputusan manajemen, bukan hanya dari perangkat keamanan. Pencadangan yang terpisah dari jaringan utama memastikan perusahaan memiliki jalan pulih tanpa harus berunding dengan pelaku. Pembatasan hak akses membuat satu akun yang disusupi tidak membuka seluruh isi perusahaan. Kedua langkah ini mempersempit ruang gerak penyerang dan memperkecil jumlah data yang mungkin terancam tersebar.
Rencana respons yang tertulis dan pernah dilatih membuat keputusan pada hari pertama jauh lebih tenang, termasuk menentukan siapa yang berbicara kepada klien, mitra, dan media. Rencana itu sebaiknya mencakup komunikasi serta protokol eskalasi kepada penasihat hukum dan keamanan siber, dan tidak berhenti pada pemulihan teknis. Setelah insiden, pemantauan jejak data di ruang publik membantu perusahaan mengetahui lebih awal bila informasi muncul di tempat yang tidak semestinya. Pemantauan tetap memiliki batas, sebab forum tertutup, kanal pesan pribadi, dan salinan yang berpindah tangan tidak selalu dapat dijangkau, sehingga tidak ada layanan yang dapat memastikan seluruh jejak data hilang selamanya. Pelaporan melalui jalur resmi dapat dilakukan, namun keberhasilan penghapusan tergantung pada kebijakan platform dan tidak dapat dijamin. Perusahaan yang menyiapkan semua ini lebih awal cenderung melewati krisis dengan reputasi yang lebih terjaga.
Hubungi Kami
Hubungi Kami melalui kontak resmi untuk pemantauan data, pelaporan konten, atau konsultasi respons krisis.