Cara Memeriksa Sendiri Apakah Email dan Nomor Telepon Ikut Bocor
Kabar kebocoran data sering terdengar jauh dari kehidupan pribadi, sampai suatu hari pemilik akun menerima pesan penipuan yang terasa terlalu tahu tentang dirinya. Banyak orang baru mulai bertanya setelah kejadian itu muncul, padahal pemeriksaan bisa dilakukan lebih awal dan tidak memerlukan keahlian teknis. Panduan ini disusun untuk pengguna awam yang ingin memeriksa sendiri apakah alamat email dan nomor telepon pribadinya pernah ikut bocor. Langkahnya dibuat berurutan agar hasil pemeriksaan dapat disikapi dengan tenang, bukan dengan panik. Setiap langkah cukup dikerjakan satu per satu dalam waktu singkat.
Langkah 1 Siapkan Daftar Identitas yang Akan Diperiksa
Mulailah dengan menuliskan identitas digital yang memang aktif dipakai. Untuk panduan ini cukup alamat email dan nomor telepon, baik yang utama maupun yang pernah dipakai untuk mendaftar layanan tertentu. Banyak orang memiliki lebih dari satu alamat email untuk pekerjaan, belanja daring, dan akun lama yang jarang dibuka, dan semuanya layak masuk daftar. Nomor telepon yang pernah dipakai untuk verifikasi akun juga perlu dicatat, termasuk nomor lama yang masih terhubung ke beberapa layanan. Daftar ini tidak perlu memuat kata sandi, nomor identitas, atau data keuangan, karena pemeriksaan yang wajar tidak pernah memerlukannya. Dengan daftar yang ringkas, proses pemeriksaan menjadi rapi dan tidak ada akun yang terlewat.
Langkah 2 Pilih Layanan Pemeriksaan yang Tepercaya
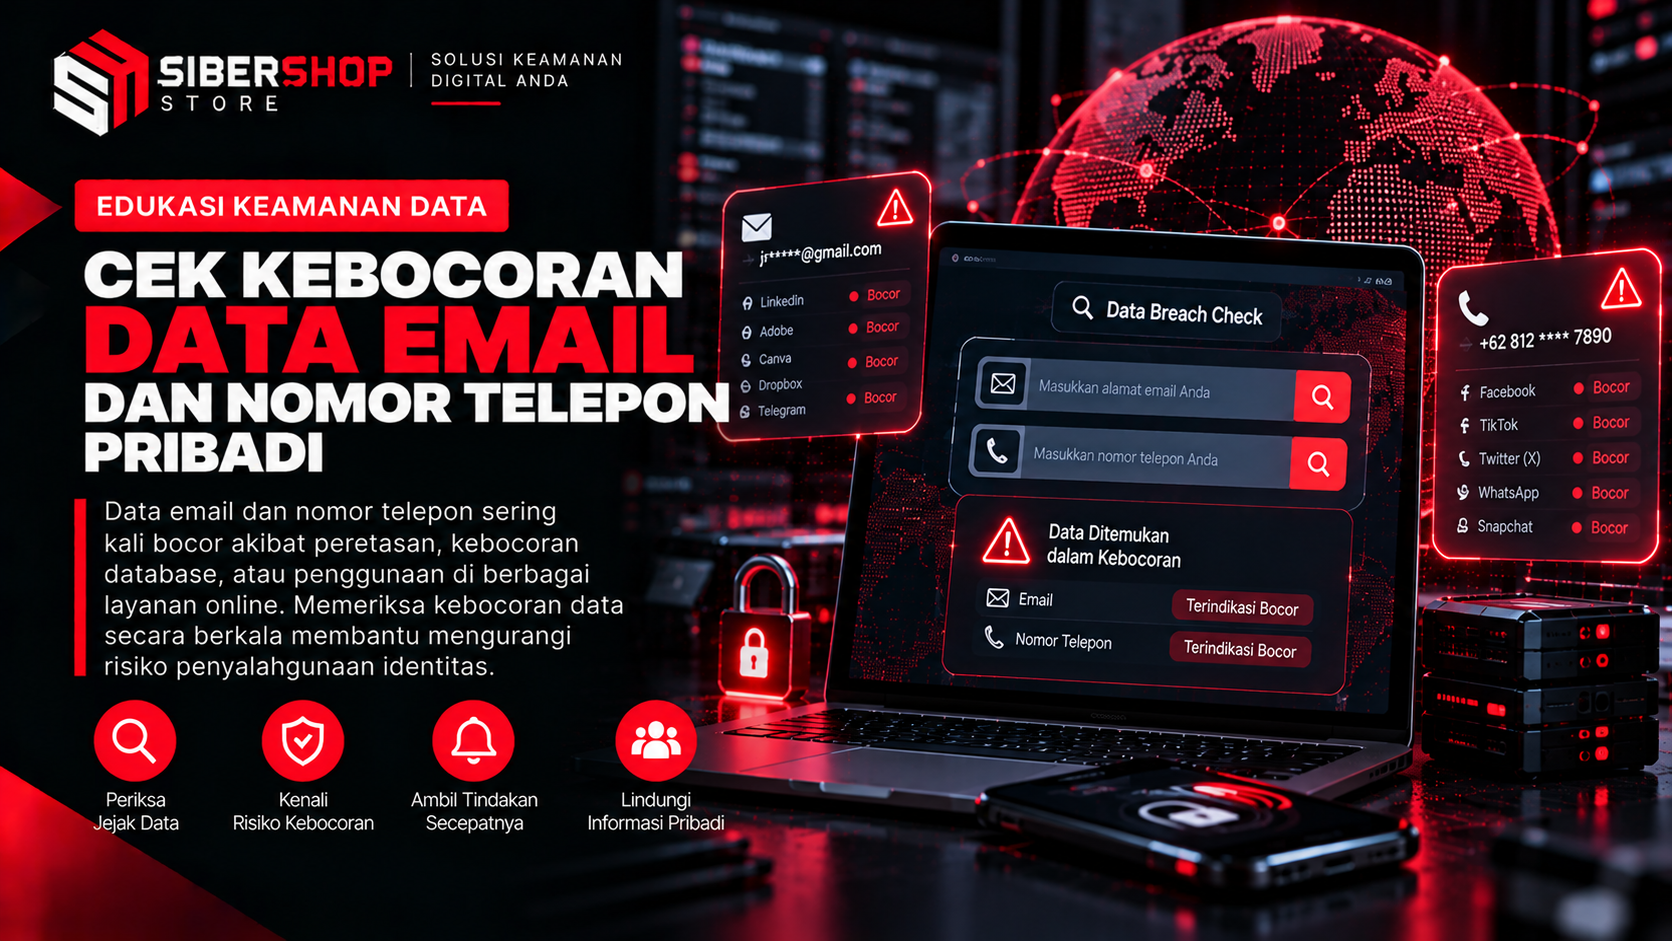
Langkah berikutnya adalah memilih layanan pemeriksaan kebocoran data yang tepercaya. Pilih layanan yang sudah lama dikenal, menjelaskan cara kerjanya secara terbuka, dan banyak dibahas oleh komunitas keamanan siber maupun media teknologi. Sebelum mengetik apa pun, periksa alamat situs di bilah peramban dengan cermat. Situs tiruan sering memakai nama yang mirip dan sengaja dibuat untuk menjaring data orang yang sedang khawatir. Ketik sendiri alamat situsnya atau buka dari penanda yang sudah dipastikan benar, dan hindari tautan dari pesan maupun iklan.
Layanan yang layak dipercaya umumnya hanya meminta alamat email atau nomor telepon yang diperiksa dan tidak pernah meminta kata sandi. Jika sebuah situs meminta kata sandi, kode verifikasi, atau data identitas lain, hentikan prosesnya saat itu juga. Perlu dipahami pula bahwa tidak semua layanan mampu memeriksa nomor telepon, sehingga hasil yang kosong belum berarti nomor tersebut sepenuhnya aman. Gunakan hasil pemeriksaan sebagai petunjuk awal, bukan sebagai jaminan mutlak.
Langkah 3 Baca Hasil Pemeriksaan dengan Teliti
Setelah hasil muncul, luangkan waktu untuk membacanya dengan teliti sebelum mengambil tindakan. Ada tiga hal yang perlu dicatat, yaitu layanan mana yang terdampak, jenis data yang ikut bocor, dan perkiraan waktu kebocorannya. Layanan yang terdampak menentukan akun mana yang harus diamankan lebih dulu, terutama jika akun itu masih dipakai atau menyimpan data penting. Jenis data menunjukkan besarnya risiko, sebab kebocoran yang hanya memuat alamat email berbeda tingkat bahayanya dengan kebocoran yang memuat kata sandi atau nomor telepon. Perkiraan waktu membantu menilai apakah kata sandi pada akun itu sudah pernah diganti sejak kejadian.
Jika hasilnya menunjukkan adanya kebocoran, tetaplah tenang. Kebocoran pada satu layanan tidak otomatis berarti akun lain ikut dibobol, tetapi data yang beredar dapat dimanfaatkan untuk upaya masuk ke akun lain atau untuk penipuan yang terlihat meyakinkan. Karena itu, hasil pemeriksaan perlu disikapi dengan langkah yang jelas, bukan dengan menghapus akun secara tergesa. Jika hasilnya bersih, tetap lanjutkan ke langkah terakhir karena statusnya bisa berubah kapan saja.
Langkah 4 Amankan Akun yang Terdampak
Untuk setiap akun yang terdampak, segera ganti kata sandi dengan kata sandi baru yang panjang dan belum pernah dipakai di layanan lain. Kebiasaan memakai kata sandi yang sama di banyak akun adalah celah yang paling sering dimanfaatkan, sehingga akun lain yang memakai kata sandi serupa sebaiknya ikut diganti. Pengelola kata sandi bawaan perangkat atau aplikasi tepercaya dapat membantu menyimpan semuanya tanpa perlu dihafal. Setelah itu, aktifkan verifikasi dua langkah pada akun tersebut melalui menu keamanan yang tersedia. Fitur ini membuat akun tetap terlindungi walaupun kata sandinya sudah diketahui pihak lain.
Waspadai pula pesan yang mengatasnamakan layanan yang terdampak, baik lewat email, SMS, maupun aplikasi percakapan. Setelah sebuah kebocoran, pelaku penipuan sering memanfaatkan momentum itu dengan mengirim pesan yang mengaku dari layanan resmi dan meminta korban menekan tautan atau menyebutkan kode verifikasi. Jangan membalas atau membuka tautan dari pesan semacam itu, dan buka layanan langsung lewat aplikasi atau alamat situs resmi untuk memastikan kebenarannya. Kode verifikasi yang masuk ke telepon bersifat rahasia dan tidak pernah perlu diberikan kepada siapa pun. Catat pula pesan mencurigakan yang diterima, karena catatan itu berguna jika kemudian perlu dilaporkan.
Langkah 5 Catat Hasil dan Ulangi Secara Berkala
Simpan catatan hasil pemeriksaan di tempat yang aman, misalnya berkas pribadi yang dilindungi kata sandi. Catatan cukup memuat tanggal pemeriksaan, alamat email atau nomor yang diperiksa, nama layanan yang terdampak, jenis data yang bocor, dan tindakan yang sudah dilakukan. Jangan menuliskan kata sandi lama maupun baru di dalam catatan itu. Dengan catatan tersebut, pemeriksaan berikutnya dapat dibandingkan dan terlihat apakah ada kebocoran baru yang muncul. Catatan yang rapi juga memudahkan ketika suatu saat diperlukan sebagai bahan laporan ke layanan terkait.
Ulangi pemeriksaan secara berkala, misalnya setiap beberapa bulan sekali atau setiap kali ada kabar kebocoran dari layanan yang dipakai. Kebiasaan ini jauh lebih ringan daripada menangani akun yang sudah telanjur disalahgunakan. Tambahkan juga alamat email atau nomor baru ke dalam daftar setiap kali mendaftar ke layanan penting. Dengan cara ini, pemeriksaan tidak lagi terasa sebagai tugas besar, melainkan bagian dari kebiasaan menjaga keamanan pribadi. Langkah kecil yang konsisten membuat pemilik data lebih siap menghadapi kemungkinan penyalahgunaan.