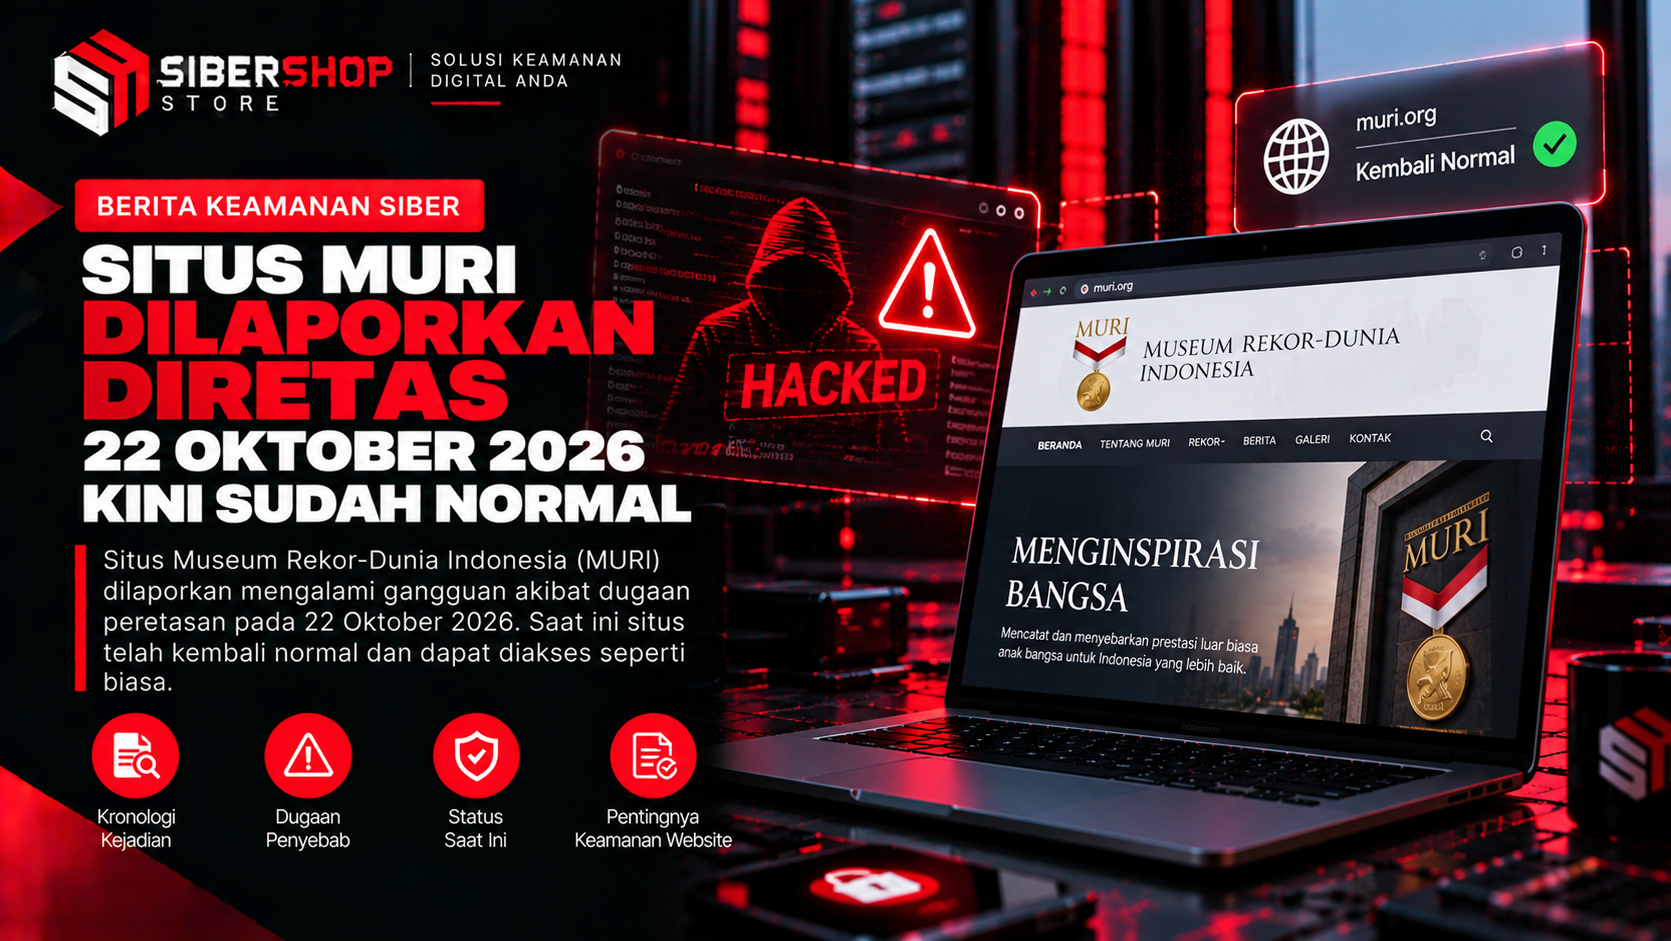
Poin utama. Situs Museum Rekor-Dunia Indonesia atau MURI dilaporkan mengalami defacement sejak Kamis, 22 Oktober 2026 pukul 04.50 WIB. Hingga siang hari tampilan situs dilaporkan sudah normal kembali, sementara penyebab dan dampaknya belum diumumkan.
Situs resmi Museum Rekor-Dunia Indonesia atau MURI dilaporkan mengalami defacement, yaitu perubahan tampilan halaman oleh pihak yang tidak berwenang, sejak Kamis, 22 Oktober 2026 pukul 04.50 WIB. Berdasarkan laporan yang dihimpun, situs tersebut kini sudah tampil normal kembali. MURI merupakan lembaga pencatat rekor yang berkantor pusat di Semarang, Jawa Tengah, dan didirikan oleh Jaya Suprana pada 27 Januari 1990. Situs muri.org menjadi salah satu kanal utama lembaga ini untuk menampilkan informasi rekor kepada publik. Hingga artikel ini disusun, kami belum menemukan pernyataan resmi dari pengelola MURI maupun lembaga berwenang mengenai kejadian tersebut.
Kronologi yang Dilaporkan
Laporan mengenai gangguan pada situs MURI mulai muncul sejak pukul 04.50 WIB pada Kamis pagi, 22 Oktober 2026. Pada rentang waktu tersebut tampilan situs dilaporkan berbeda dari biasanya, yang menjadi ciri umum defacement. Menjelang siang, situs dilaporkan sudah kembali tampil normal seperti sediakala. Rincian seperti bentuk perubahan tampilan, kelompok yang bertanggung jawab, atau cara masuknya pelaku belum diumumkan secara resmi. Karena itu seluruh informasi dalam artikel ini perlu dibaca sebagai laporan awal yang dapat berubah.
Apa Itu Defacement
Defacement adalah bentuk peretasan yang mengubah tampilan halaman situs tanpa izin pemiliknya. Pelaku biasanya mengganti halaman depan dengan gambar, pesan, atau tulisan tertentu. Serangan jenis ini lebih terlihat dibanding pencurian data karena publik bisa langsung melihat perubahannya. Namun tampilan yang berubah belum tentu berarti hanya itu dampaknya. Pada sebagian kasus, defacement menjadi tanda bahwa penyerang pernah memiliki akses ke sistem yang bisa dimanfaatkan untuk tujuan lain, sehingga pemeriksaan menyeluruh tetap diperlukan setelah situs pulih.
Situs Normal Kembali Belum Berarti Selesai
Pulihnya tampilan situs adalah kabar baik, tetapi umumnya belum menandakan penanganan telah tuntas. Setelah insiden semacam ini, pengelola situs lazim memeriksa bagaimana pelaku masuk, memastikan tidak ada akses tersembunyi yang tertinggal, serta meninjau apakah ada data yang terdampak. Kredensial pengelola dan komponen yang berkaitan dengan situs juga biasanya perlu ditinjau kembali. Proses ini membutuhkan waktu dan sering berjalan di belakang layar tanpa pengumuman. Karena itu ketiadaan pernyataan lanjutan tidak otomatis berarti pemeriksaan tidak dilakukan.
Bukan Kasus Pertama bagi Situs di Indonesia
Peretasan tampilan situs bukan hal baru di Indonesia. Pada Agustus 2024, detikInet melaporkan sejumlah situs pemerintah pusat dan daerah diduga diretas dan halaman mukanya berubah menjadi gambar peringatan darurat Garuda Biru, dengan daftar yang memuat 43 situs. Pada Agustus 2022, situs Kostrad TNI AD sempat tidak bisa diakses setelah diretas kelompok yang mengatasnamakan Indian Cyber Mafia, sebagaimana dilaporkan Gizmologi. Kedua kasus itu menunjukkan bahwa situs lembaga dengan pengunjung publik yang besar kerap menjadi sasaran karena dampak visualnya mudah menarik perhatian. Situs organisasi nonpemerintah seperti lembaga pencatat rekor pun bisa menjadi target dengan alasan serupa.
Pelajaran bagi Pengelola Situs Organisasi
Kejadian seperti ini memperlihatkan pentingnya pemantauan situs yang berjalan terus, sehingga perubahan tampilan terdeteksi dalam hitungan menit dan bukan jam. Pembaruan perangkat lunak yang rutin, pembatasan akses pengelola, dan cadangan data yang terjaga menjadi dasar pertahanan yang sering disarankan praktisi keamanan siber. Organisasi yang situsnya menjadi wajah di mata publik juga perlu menyiapkan rencana komunikasi bila insiden terjadi, agar pengunjung mendapat kabar yang jelas. Transparansi yang wajar tentang kejadian dan pemulihan membantu menjaga kepercayaan tanpa harus membuka rincian teknis yang berisiko. Untuk isu keamanan lain yang sedang disorot, baca juga celah keamanan PHP kritis yang diperingatkan NCSC.
Selama pernyataan resmi belum tersedia, pengunjung situs sebaiknya tetap berhati hati, misalnya dengan tidak mengunduh berkas atau mengisi data yang diminta dari halaman yang tampak mencurigakan. Soal apakah ada data yang terdampak, hingga kini belum ada informasi resmi. Pembaruan informasi akan bergantung pada keterangan pengelola MURI maupun pihak berwenang. Artikel ini disusun berdasarkan laporan yang dihimpun pada Kamis, 22 Oktober 2026 dan dapat diperbarui bila ada konfirmasi resmi.